

Ubuntu部署代理节点
通过 Ubuntu 部署一个兼容 Clash verge 的代理节点,这样可以无限制流量使用,但本文章仅供教学和原理分析!
一、前期准备
VPS:根据需求选择国内/外VPS服务器,配置和流量取决于人的多少自行配置。
系统: Ubuntu
代理工具: 3x-ui
二、部署操作
连接VPS后执行命令:
更新系统。
sudo apt update && sudo apt upgrade -y
sudo apt install curl wget -y
开放防火墙端口
# 如果你想直接关闭 ufw 防火墙
sudo ufw disable

# 如果你想保留 ufw,仅开放面板端口(如 54321)和节点端口(如 443)
sudo ufw allow 54321/tcp
sudo ufw allow 443/tcp
安装 3x-ui 面板
bash <(curl -Ls https://raw.githubusercontent.com/mhsanaei/3x-ui/master/install.sh)- 打开浏览器,访问
http://你的VPS_IP:面板端口,输入生成的随机账号密码。
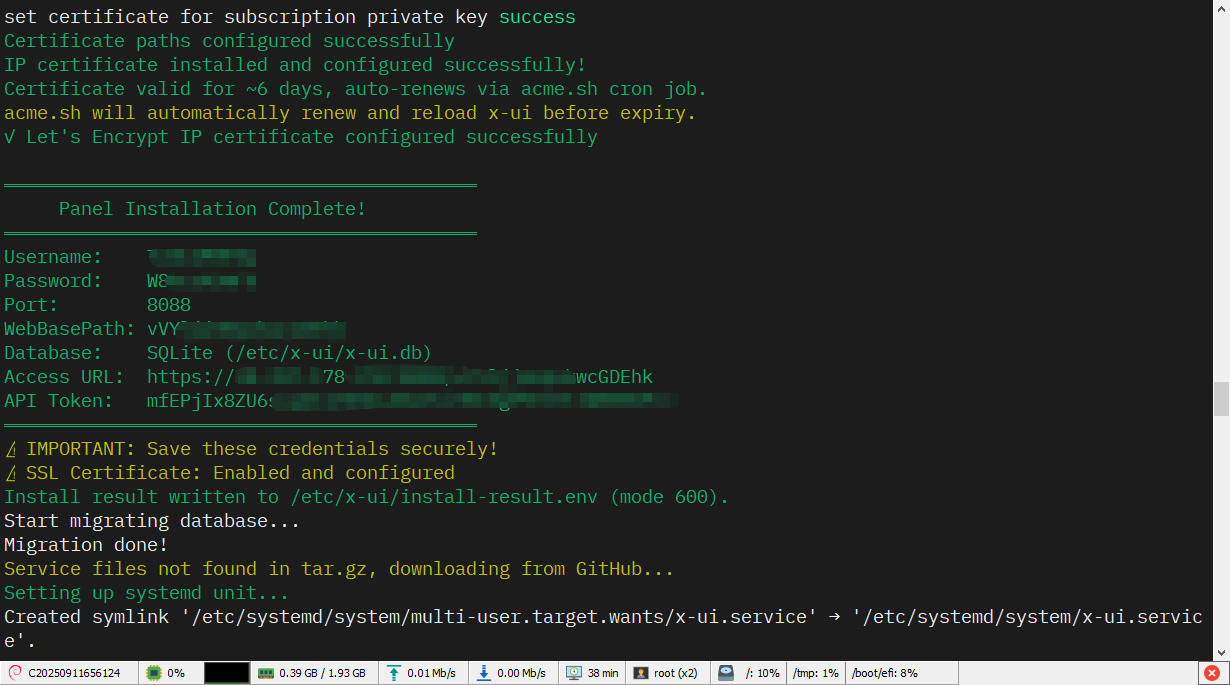
- 在左侧菜单点击 Inbounds (入站规则),然后点击 Add Inbound (添加入站)。
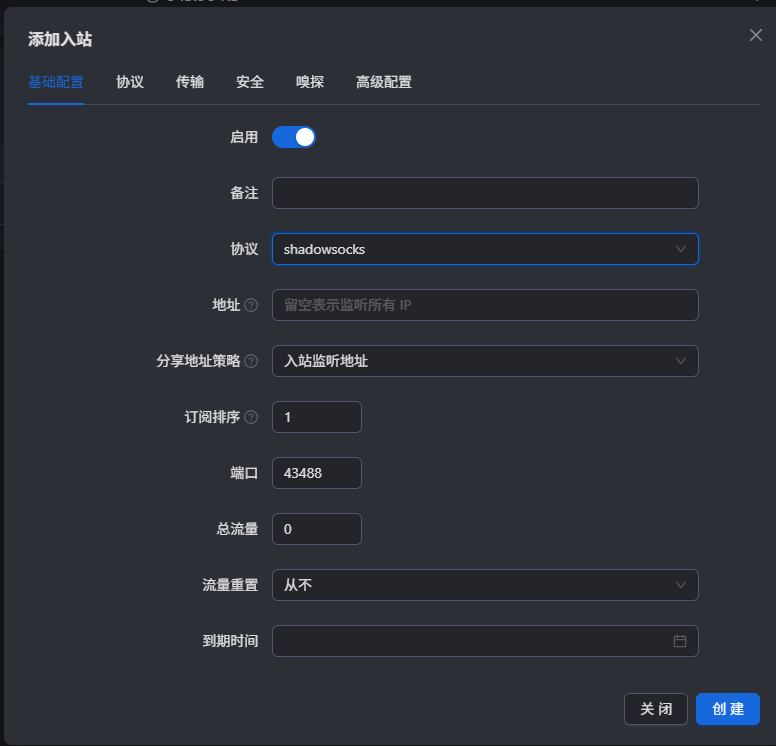
在弹出的配置窗口中,按照以下说明填写:
- Remark (备注):随便填,比如
My-SS-Node。 - Protocol (协议):在下拉菜单中选择
shadowsocks。 - Port (端口):设置一个没有被占用的端口(建议在
10000到65535之间,比如34567。记得在 VPS 的防火墙里放行这个端口)。
- Remark (备注):随便填,比如
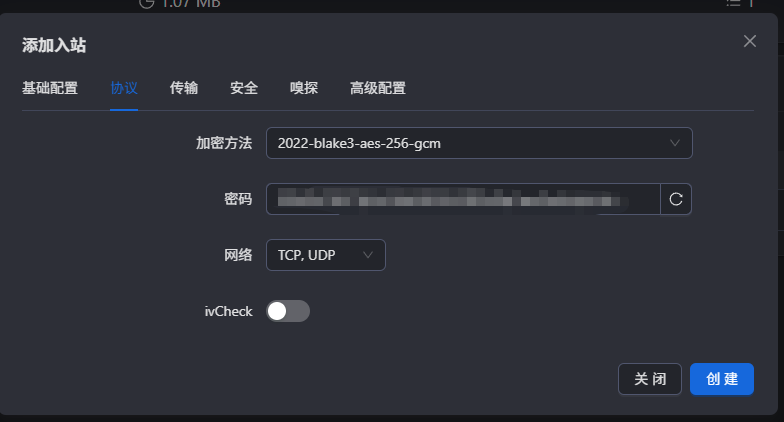
3.配置 Shadowsocks 专属参数:选择合适的加密方式是关键.
当协议选择 Shadowsocks 后,下方会刷出专属的设置选项:
- Network (网络):保持默认的
tcp,udp即可。 Cipher (加密方式):点击下拉框选择加密算法。推荐以下两种:
aes-256-gcm或chacha20-ietf-poly1305:最经典且兼容性最强的 AEAD 加密,所有 Clash 客户端都支持。2022-blake3-aes-256-gcm(SS-2022 系列):安全性更高的最新加密协议,前提是你的客户端必须是 Clash Meta (Clash Verge Rev)。
- Password (密码):在下方的 Clients (客户) 列表里,面板已经自动为你生成了一串密码。你不需要修改,直接用这个随机生成的即可。
- Network (网络):保持默认的
4.保存并重启 Xray:
- 确认无误后,点击右下角的 Add (添加)。
- 此时面板右上角会提示你重启服务。点击 Restart Xray (重启 Xray) 使配置生效。
- 确保面板首页的 Xray 状态显示为绿色的 Running。
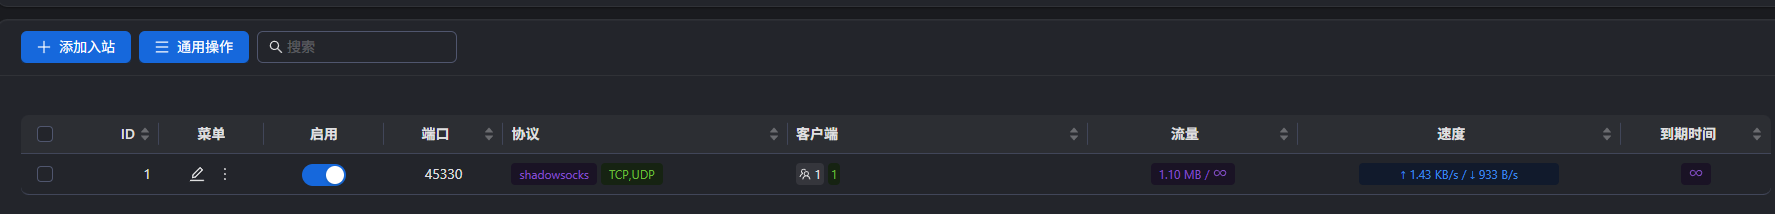
- 创建一个新的客户端。
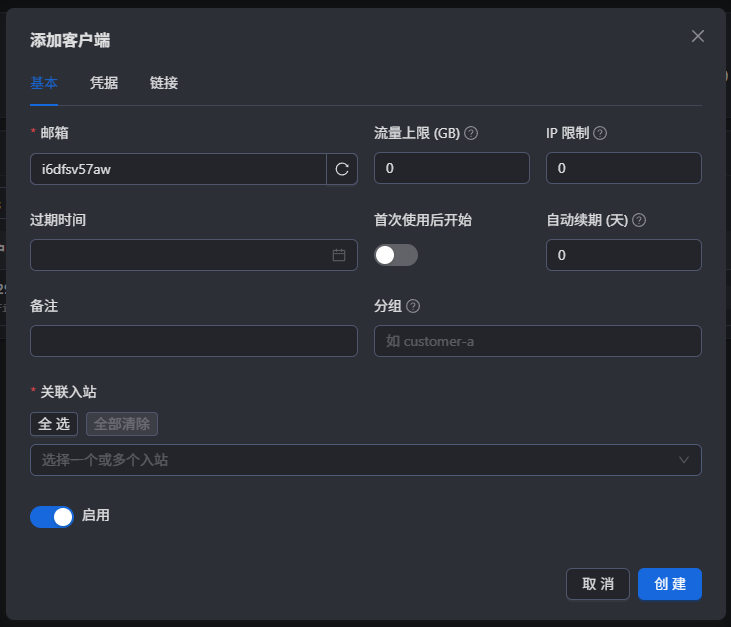
10.1 关联入站选择刚才创建的入站规则,这时候可以直接去 入站 的选项卡里复制
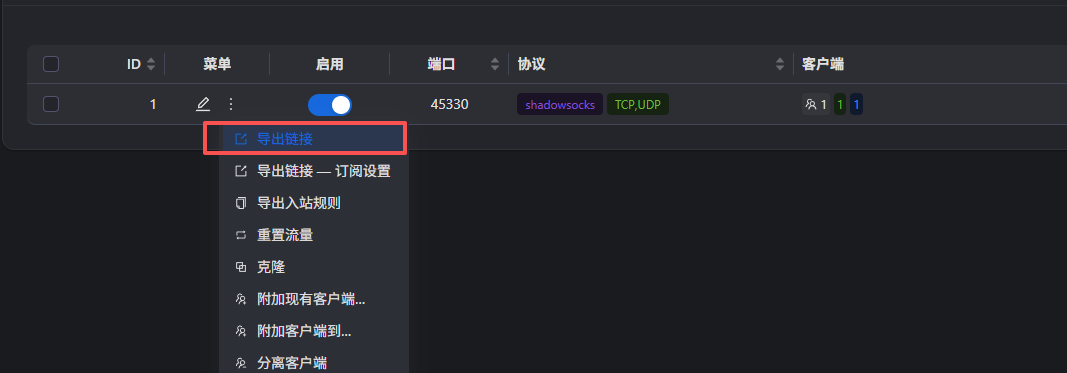
10.2 正常 clash 的订阅是不支持导入 ss:// 格式的,这是后需要转换。
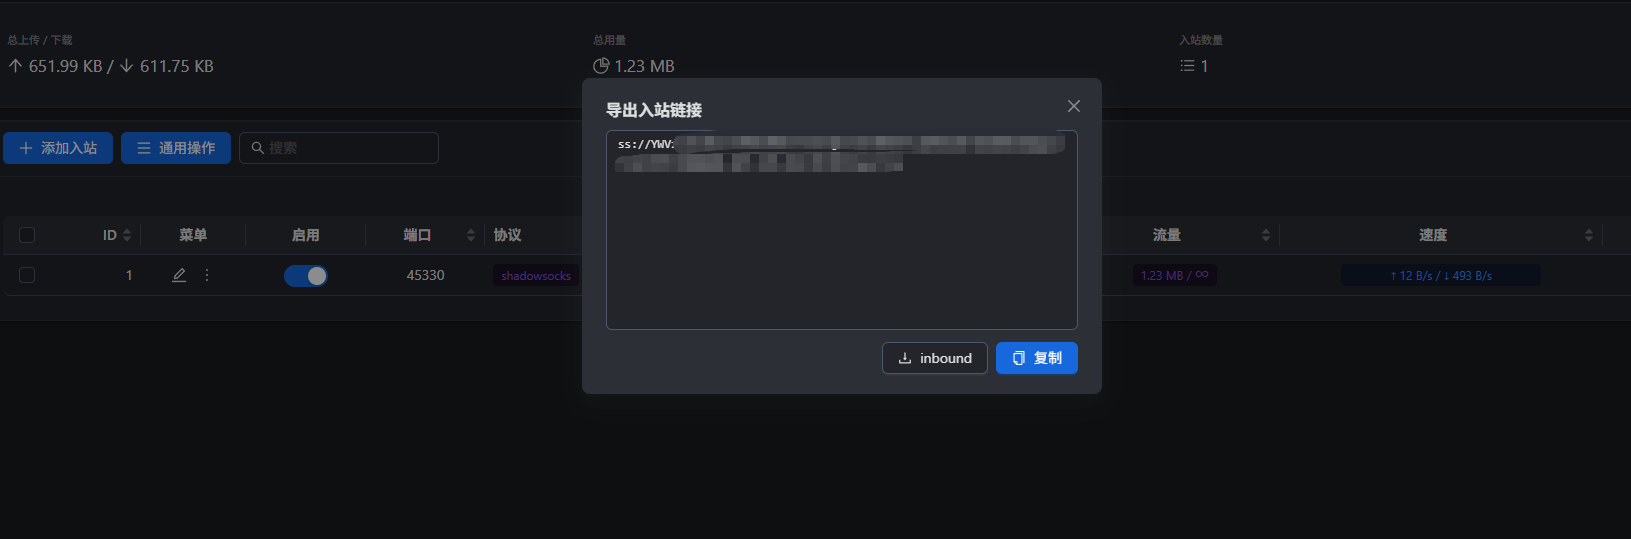
10.3 你可以通过在线网站转换:
肥羊转换器:https://sub.v1.mk/
边缘转换器:https://bianyuan.xyz/
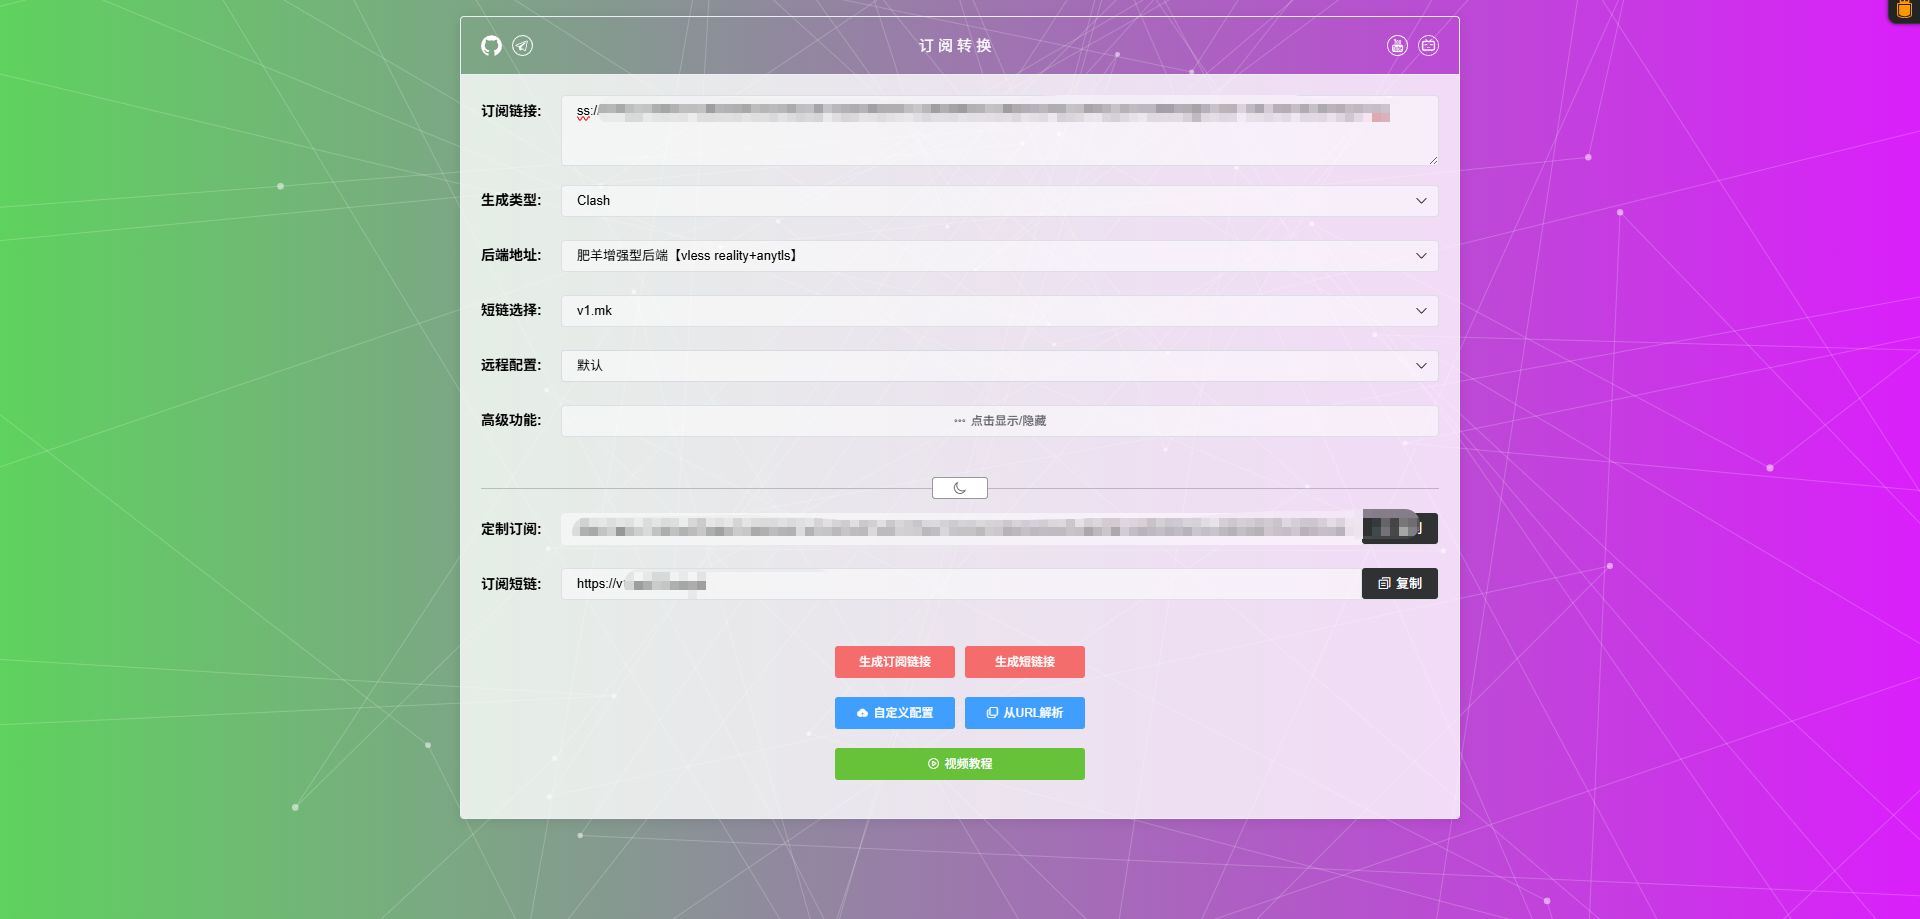
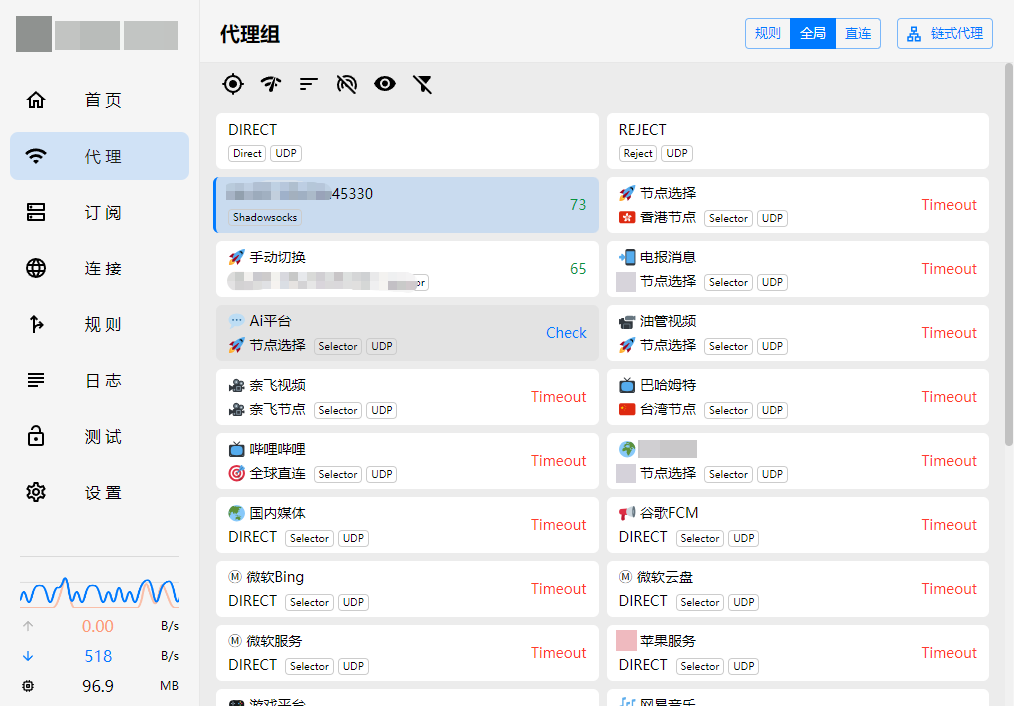
10.4 然后导入即可。
评论 (0)