搜索到
1
篇与
的结果
-
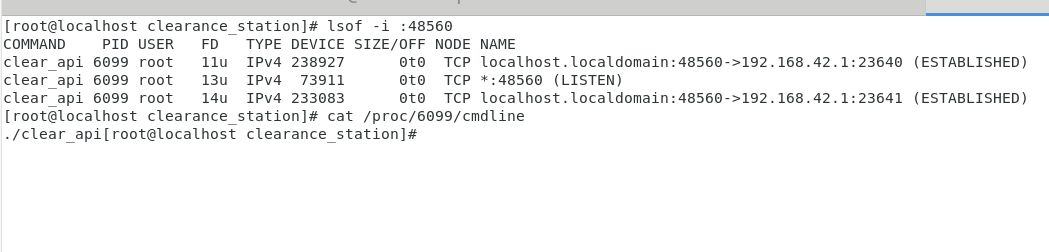
 场站版净空管理系统 - 代码审计 场站版净空管理系统 - 代码审计一、基本信息系统名称: 场站版净空管理系统(Linux)版 V1.6.3 文档内看到是由 陕西中科启航科技有限公司开发的。介绍: 陕西中科启航科技有限公司是创新型高科技企业,以“军民融合”“军海融合”为目标。核心业务是惯性传感器、智能传感器等产品的研发、生产及销售,服务于军工、风电、海洋、交通等领域。公司已建成惯性产品生产线、风电安全与健康监测系统产品线,以及海洋光学设备装配测试及应用软件开发中心。开发语言: Python二、代码分析基础信息通过 nginx.conf 文件收集到api接口信息。location /api/ { proxy_pass http://127.0.0.1:48560/api/; }前端 nginx 代理真实后端地址为48560 端口,但是如果访问 48560 也是可以的。也就说明这里出现了配置错误的问题。既然知道 api 是 48560 启动的服务,那么查看他启动的服务是哪个。lsof -i :48560 cat /proc/<pid>/cmdline他在本地运行了 二进制文件 clear_api 。启动了 48560 端口。那么就需要解开二进制的文件反编译为 Python 的代码了;别问为啥是Python因为是Python写的,Ida里可以看到。如何获取二进制翻遍的源代码,这里我用到了 pyinstxtractor 和 uncompyle6; 我重新编写了脚本超级传送门完全自动化,不过你也可以尝试进行二开。将 ELF 文件反编译出 .py 代码后并没有 HTTP API 接口的实现方法。只是服务启动的基础部分;剩下的要逆向...FOFA 搜一下 图标的 hash 这我还渗透个屁啊,随便看看得了。黑盒测试黑河 启动!!!!登录绕过拦截到了数据包,修改响应体。.png)后面发现 他他的认证 Authorization 似乎可有可无,尝试了一下。不行,但是 js 里发现了。老九他没毛病。